„Potrzebujemy GRC” brzmi jak konkretna potrzeba. Najczęściej nią nie jest.
Dla jednej organizacji GRC oznacza rejestr ryzyk i raport dla zarządu. Dla drugiej - zarządzanie wymaganiami NIS2, kontrolami i dowodami. Dla trzeciej - audyty, działania naprawcze albo ocenę dostawców. Wszystkie te systemy mogą mieć podobne dashboardy, zadania i rejestry, ale rozwiązują inne problemy.
Dlatego porównywanie narzędzi wyłącznie po liczbie modułów zwykle prowadzi do złej decyzji. Lepiej zacząć od pytania: jaką pętlę pracy organizacja chce uruchomić albo domknąć?
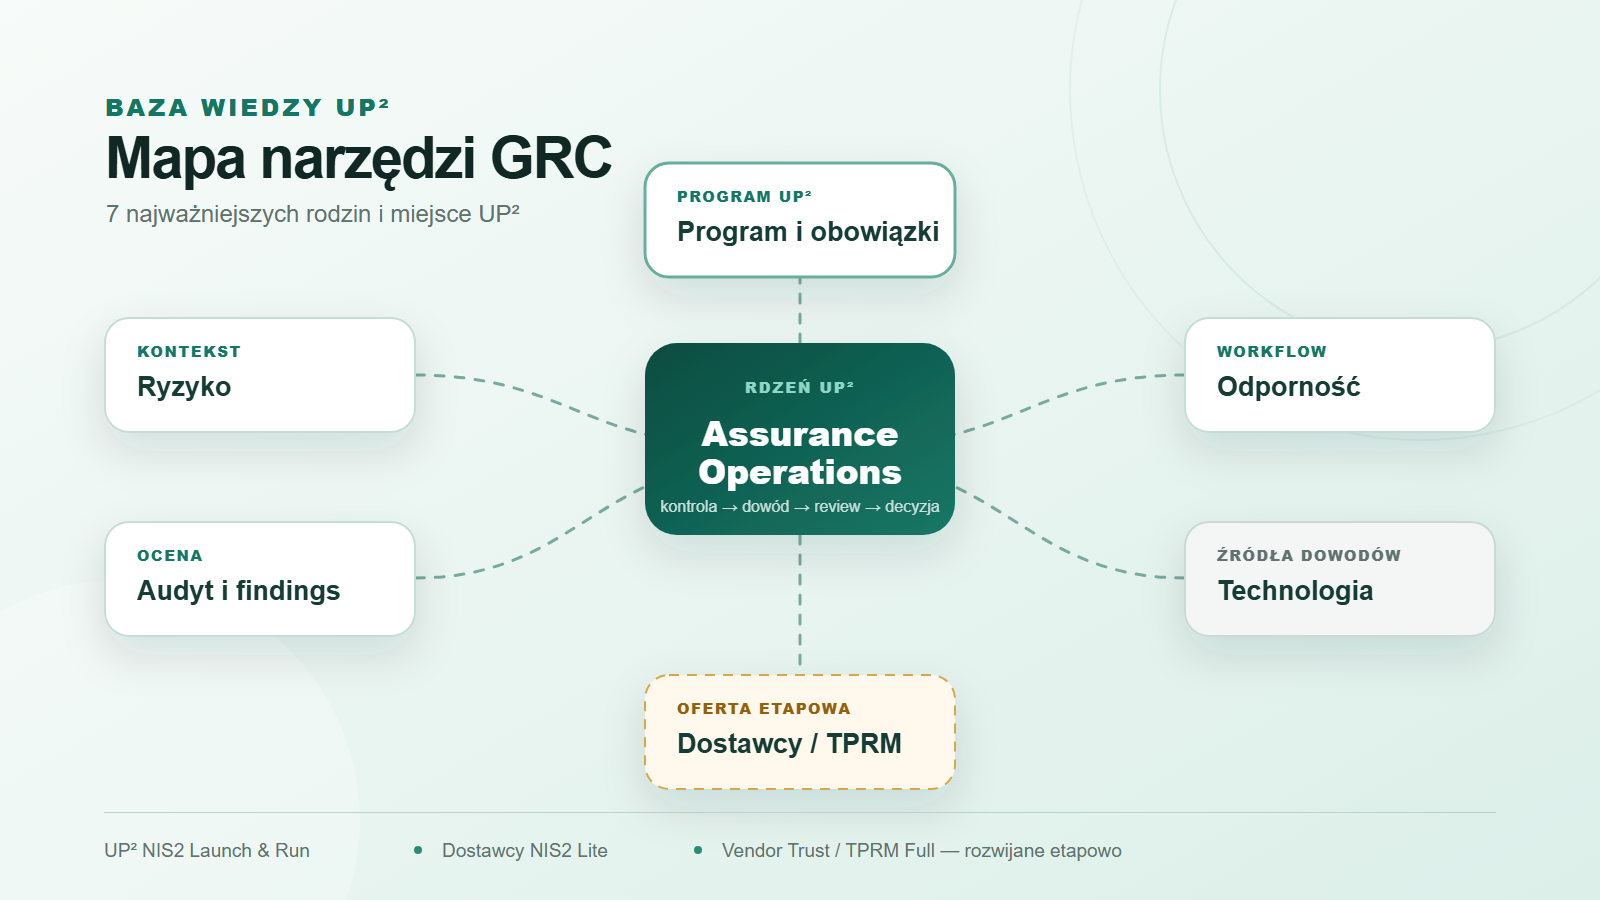
Jak łączą się najważniejsze rodziny narzędzi GRC?
Wybierz kategorię, aby zobaczyć jej wynik i rolę UP².
Controls & Assurance Operations
- Pytanie
- Czy kontrola została wykonana, jaki jest dowód i co dalej?
- Wynik
- Wykonanie, dowód, review, finding, wyjątek, CAPA, retest i decyzja.
- Rola UP²
- Wspólny kernel UP², rozwijany i walidowany najpierw w programie NIS2. Nie jest osobnym, pustym SKU.
Najpierw ważna uwaga: to jest mapa UP², nie oficjalna klasyfikacja
Nie istnieje jeden powszechnie obowiązujący podział oprogramowania GRC. Rynek używa nakładających się nazw: GRC, IRM, ERM, compliance management, assurance, TPRM, audit management, resilience czy compliance automation.
Poniższe siedem rodzin to nasze wewnętrzne podejście. Grupujemy narzędzia według wyniku operacyjnego, a nie według nazwy modułu producenta. Mapa jest inspirowana między innymi:
- modelem OCEG, który opisuje GRC jako zintegrowany zestaw zdolności governance, risk, audit i compliance;
- ISO 31000 dla zarządzania ryzykiem;
- ISO 37301 dla systemów zarządzania zgodnością;
- NIST Cybersecurity Framework 2.0 i guidance dla cyberbezpieczeństwa łańcucha dostaw;
- Global Internal Audit Standards IIA;
- NIS2 i materiałami ENISA dotyczącymi wdrażania środków zarządzania ryzykiem cyberbezpieczeństwa.
To nie jest próba wymienienia wszystkich niszowych klas RegTech. Chcemy pokazać siedem rodzin, które najczęściej trzeba rozróżnić przed wyborem systemu.
1. Enterprise Risk Management i Integrated Risk Management
Pytanie tej kategorii: co może przeszkodzić organizacji w osiągnięciu celów i jaką decyzję należy podjąć?
Narzędzia ERM i IRM porządkują ryzyka strategiczne, operacyjne, finansowe, prawne, cybernetyczne i związane z dostawcami. Typowe elementy to taksonomia ryzyka, właściciele, apetyt i tolerancja, oceny, wskaźniki KRI, scenariusze oraz raportowanie do kierownictwa.
W dużej grupie kapitałowej taka warstwa może być centralnym systemem decyzji o ryzyku. W średniej firmie często wystarcza prostszy rejestr połączony z realnymi działaniami. Sam rejestr ryzyk nie uruchamia jednak programu zgodności: nie mówi jeszcze, które wymagania mają zastosowanie, jakie kontrole trzeba wykonywać i jaki dowód będzie wystarczający.
Rola UP²: UP² wykorzystuje ryzyko jako kontekst decyzji i priorytetów programu. Nie pozycjonujemy go jako zamiennika rozbudowanego enterprise ERM.
2. Zarządzanie programem i obowiązkami
Pytanie tej kategorii: co nas dotyczy, kto odpowiada i jaki wynik ma powstać?
Ta rodzina łączy regulatory intelligence, obligation management i program management. Jej zadaniem jest przełożenie regulacji, normy albo polityki organizacji na:
- zakres programu;
- wymagania i decyzje o zastosowaniu;
- właścicieli;
- terminy;
- działania i kontrole;
- oczekiwane dowody;
- cykl przeglądu i raport.
Wartość nie polega na samym przechowywaniu tekstu regulacji. Powstaje wtedy, gdy organizacja potrafi przejść od wymagania do odpowiedzialnego działania i wykazać wynik.
Rola UP²: to główny obszar UP² NIS2 Launch & Run. Program NIS2 ma prowadzić organizację od ustalenia zakresu i odpowiedzialności przez wykonanie kontroli, pracę z dowodami i problemami aż do przeglądu oraz raportu. UP² nie zastępuje decyzji prawnej ani odpowiedzialności kierownictwa.
3. Control Management i Assurance Operations
Pytanie tej kategorii: czy kontrola została wykonana, jaki był wynik i co wydarzyło się później?
Control Management utrzymuje katalog kontroli, ich właścicieli, mapowania do wymagań i plany testów. Assurance Operations idzie krok dalej: uruchamia powtarzalny cykl wykonania, dowodu, review, ustalenia, wyjątku, działania naprawczego, retestu i decyzji.
To ważne rozróżnienie. Firma może mieć kompletną bibliotekę polityk i kontroli, a mimo to nie mieć działającego programu. Typowe symptomy są proste:
- jedna osoba ręcznie zbiera statusy od wielu ownerów;
- dowody są rozproszone w e-mailu, Teams, SharePoint i ticketingu;
- po audycie powstaje lista ustaleń, ale nie ma konsekwentnego closure review;
- zarząd widzi procent „zgodności”, lecz nie widzi decyzji, wyjątków i zaległych problemów;
- ten sam dowód jest wielokrotnie zbierany dla różnych frameworków.
Rola UP²: Assurance Operations jest wspólnym kernelem UP², rozwijanym i walidowanym najpierw wewnątrz NIS2. Łączy wymaganie, kontrolę, wykonanie, dowód, finding, CAPA, wyjątek, zatwierdzenie i snapshot. Nie jest dziś osobnym, pustym SKU.
4. Third-Party Risk Management i Supplier Assurance
Pytanie tej kategorii: czy możemy polegać na istotnym dostawcy przez cały cykl relacji?
TPRM zaczyna się tam, gdzie zwykła lista kontrahentów przestaje wystarczać. Dojrzały proces obejmuje między innymi:
- segmentację i tiering dostawców;
- powiązanie dostawcy z usługą, danymi i systemami;
- ocenę początkową, okresową i wywołaną zmianą;
- wymagania, kwestionariusze i dowody;
- ryzyko inherentne i rezydualne;
- decyzję, wyjątek albo akceptację warunkową;
- findings, działania naprawcze i retest;
- termin następnego przeglądu oraz plan wyjścia.
NIST CSF 2.0 ma osobną kategorię cyber supply-chain risk management, a NIS2 wskazuje bezpieczeństwo łańcucha dostaw jako jeden z obszarów środków zarządzania ryzykiem. Nie oznacza to jednak, że każda firma potrzebuje od razu ciężkiego portalu dostawców i setek ankiet. Głębokość procesu powinna wynikać z krytyczności relacji.
Rola UP²: obszar dostawców jest częścią architektury oferty na dwóch poziomach:
- Dostawcy NIS2 Lite - zakres osadzony w programie NIS2: krytyczność, krótki due diligence, podstawowe dokumenty i klauzule, ryzyko, przegląd oraz plan wyjścia;
- UP² Vendor Trust / TPRM Full - osobny moduł dla powtarzalnego programu ocen, evidence chase, niezależnego review, decyzji, wyjątków oraz findings/CAPA/retest, także bez aktywnego NIS2.
Oba poziomy mają korzystać z jednego rekordu dostawcy i wspólnych danych organizacji. Full jest rozwijany etapowo; jego aktualny zakres i dostępność należy każdorazowo potwierdzić przed przedstawieniem oferty.
5. Audit Management, findings i remediacja
Pytanie tej kategorii: co wykazała niezależna ocena i czy problem został naprawdę zamknięty?
Systemy Audit Management wspierają plan audytów, programy prac, próbki, workpapers, ustalenia, raporty i monitoring działań. To osobna funkcja od zarządzania operacyjnego kontrolami. Internal audit powinien zachować właściwą niezależność i obiektywizm; właściciel kontroli nie staje się audytorem tylko dlatego, że używa tego samego systemu.
Warstwa wspólna jest jednak duża: evidence requests, findings, właściciele działań, terminy, CAPA, retest i potwierdzenie zamknięcia. Rozdzielenie ról nie powinno oznaczać kopiowania tych samych ustaleń między arkuszami.
Rola UP²: UP² wspiera lekki cykl dowodu, review, findings i remediacji związany z programem. Nie zastępuje pełnego systemu zarządzania funkcją audytu wewnętrznego ani niezależnego audytora.
6. Operational Resilience, Business Continuity i Incident Governance
Pytanie tej kategorii: czy organizacja potrafi zareagować, utrzymać lub odtworzyć usługę i wyciągnąć wnioski?
W tej rodzinie spotykają się BIA, plany ciągłości, RTO/RPO, scenariusze zakłóceń, ćwiczenia, testy odtworzenia, role incydentowe, timeline, komunikacja, decyzje oraz post-incident review.
Te procesy łączą się z GRC, bo wymagają właścicieli, zatwierdzeń, dowodów, wyjątków i cyklicznych testów. Nie są jednak tym samym co techniczne wykrywanie incydentów lub wykonanie recovery.
Rola UP²: NIS2 obejmuje organizacyjny workflow BIA, ciągłości, incydentów, działań i dowodów. UP² nie jest SIEM-em, SOC-em, narzędziem backupowym ani systemem automatycznie wysyłającym zgłoszenia do organu.
7. Compliance automation, trust i techniczne źródła dowodów
Pytanie tej kategorii: skąd wiemy, że zabezpieczenie faktycznie działa i jak ograniczyć ręczne zbieranie dowodów?
Compliance automation pobiera sygnały z chmury, IAM, repozytoriów kodu, urządzeń, ticketingu lub innych systemów i wiąże je z kontrolami. Trust management udostępnia zatwierdzone informacje klientom i partnerom. Obok nich działają narzędzia wykonawcze: SIEM/SOC, EDR, IAM/PAM, backup, MDM, skanery podatności, CMDB i platformy cloud security.
To ważna granica. Narzędzie GRC może zaplanować test kopii zapasowej, wskazać ownera, zebrać wynik i uruchomić remediację. Nie wykona jednak poprawnego restore zamiast systemu backupowego i zespołu technicznego. Może przyjąć wynik przeglądu dostępów, ale nie zastąpi mechanizmu IAM.
Rola UP²: systemy techniczne są źródłami faktów i dowodów dla programu. UP² spina odpowiedzialność, kontekst, review i decyzję; nie buduje własnego skanera, SIEM-u, EDR-u ani backupu.
Jak te rodziny łączą się w jeden system
Najprostsza użyteczna mapa wygląda tak:
ryzyko lub obowiązek
→ zakres programu i owner
→ kontrola i wykonanie
→ dowód i review
→ finding, wyjątek albo decyzja
→ remediacja i retest
→ raport oraz następny cykl
TPRM wnosi do tej pętli kontekst dostawcy i relacji. Audyt daje niezależne assurance. Narzędzia techniczne dostarczają sygnały i wykonują zabezpieczenia. BCM i incident governance sprawdzają, czy organizacja potrafi działać także w zakłóceniu.
To dlatego dobrze zaprojektowana architektura GRC nie powinna kopiować całego świata do jednego systemu. Powinna wiedzieć, gdzie jest źródło prawdy, kto odpowiada za decyzję i jaki wynik może bezpiecznie wykorzystać kolejny program.
Gdzie dokładnie znajduje się UP²
UP² koncentruje się na środku tej mapy:
- UP² NIS2 Launch & Run - program i obowiązki, właściciele, plan, kontrole, dowody, review, problemy, decyzje i raportowanie programu;
- Assurance Operations - wspólna pętla kontroli, dowodów, findings, wyjątków, CAPA i retestów, rozwijana najpierw w NIS2;
- Dostawcy NIS2 Lite - podstawowy proces istotnych dostawców w programie NIS2;
- UP² Vendor Trust / TPRM Full - osobny, etapowo rozwijany moduł pełnego cyklu third-party risk i supplier assurance;
- wspólne dane organizacji, usług, systemów, dostawców, ownerów, dokumentów, ryzyk i zadań - używane przez programy bez tworzenia równoległych rejestrów.
UP² nie próbuje wygrać długością katalogu modułów. Ma prowadzić organizację od wymagania do działania, dowodu i decyzji - oraz łączyć ten cykl z istotnymi dostawcami.
Jak wybrać właściwy typ narzędzia GRC
Przed demo producenta odpowiedz na pięć pytań:
- Jaki wynik ma powstać? Rejestr ryzyk, działający program NIS2, zamknięty cykl kontroli, ocena dostawcy czy plan audytu?
- Kto będzie pracował w systemie co tydzień lub co miesiąc? Jeden koordynator czy ownerzy z wielu działów?
- Gdzie dziś urywa się proces? Przy przypisaniu odpowiedzialności, zebraniu dowodu, review, remediacji, decyzji czy ponownym cyklu?
- Które systemy pozostają źródłem prawdy? Gdzie są użytkownicy, aktywa, logi, tickety, umowy i dokumenty?
- Czego narzędzie nie powinno udawać? Audytora, kancelarii, SIEM-u, IAM-u, backupu albo pełnego CLM?
Jeżeli organizacja ma już polityki, wyniki audytów i rejestr ryzyk, ale nadal jedna osoba ręcznie zbiera statusy, przypomina ownerom i składa dowody, problemem prawdopodobnie nie jest brak kolejnego rejestru. Brakuje działającej pętli assurance.
Źródła i granice materiału
Powyższy podział jest autorską mapą UP². Nie stanowi normy, rankingu dostawców, opinii prawnej ani kompletnej taksonomii rynku GRC. Nazwy kategorii w ofertach producentów mogą się nakładać.
- OCEG - GRC Capability Model 3.5
- ISO - ISO 31000 Risk Management
- ISO - ISO 37301 Compliance Management Systems
- NIST - Cybersecurity Framework 2.0
- NIST SP 1305 - Cybersecurity Supply Chain Risk Management
- The IIA - Global Internal Audit Standards
- Dyrektywa (UE) 2022/2555 - NIS2
- ENISA - NIS2 Technical Implementation Guidance
Opis UP² dotyczy procesu zarządczego i dowodowego. Nie oznacza automatycznej zgodności, certyfikacji ani wykonania zabezpieczeń technicznych. Zakres oraz dostępność produktów i modułów mogą się zmieniać; aktualny stan należy potwierdzić przed złożeniem oferty.
Przełóż wiedzę na uporządkowany plan działania.
UP² łączy program wdrożeniowy, odpowiedzialności, ryzyka i dowody w jednym procesie.
Zobacz platformę UP²